11. september trådte nye rapporteringskrav i EU’s Cyber Resilience Act i kraft. Direktøren for Wireless Logic Nordic mener, at det er positivt, at producenter får et tydeligt ansvar for cybersikkerheden i produkter med digitale elementer. Men i komplekse IoT-løsninger kan den største indsigt i og kontrol over cyberrisikoen ligge hos den aktør, der designer og driver den samlede løsning.
EU-forordningen stiller krav til cybersikkerheden i produkter med digitale elementer, der sælges på det europæiske marked. Producenter får blandt andet pligt til at rapportere sårbarheder, som bliver udnyttet i konkrete angreb, samt alvorlige sikkerhedshændelser, der påvirker produkternes sikkerhed.
IoT-løsninger består typisk af en kombination af enheder, netværksforbindelser, cloudplatforme, applikationer og driftsprocesser. En producent kan sikre sit eget produkt til den brug, det er udviklet til, men kan ikke sikre hele den løsning, som produktet senere bliver en del af, hvis producenten hverken har designet eller driver den.
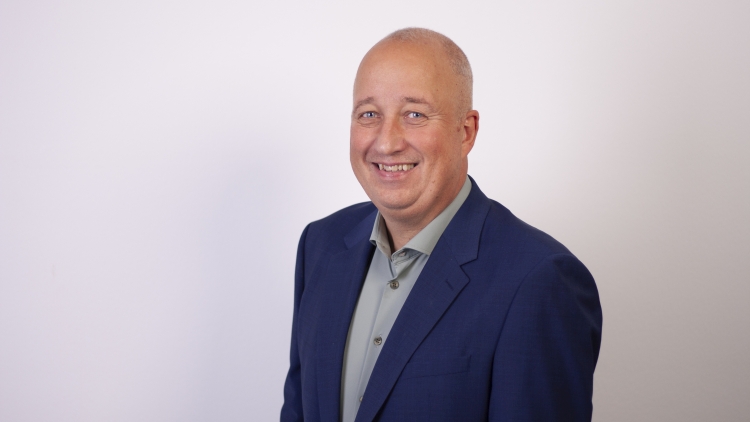
-Cyber Resilience Act placerer med rette et tydeligt ansvar hos producenterne. Men fokus på det enkelte produkt afspejler ikke fuldt ud, hvordan cyberrisici opstår i virkelige IoT-løsninger, fortæller Steen Lenzing, direktør i Wireless Logic Nordic.
I praksis kan den virksomhed, der samler enheder, forbindelser, cloudplatforme, applikationer og driftsprocesser i én løsning, have større indsigt i den samlede cyberrisiko end producenten af den enkelte enhed.
-Den, der designer og driver den samlede løsning, kan have langt større kontrol over risikoen end producenten af selve udstyret. Derfor bør sikkerhedsarbejdet også omfatte hele IoT-arkitekturen, fortsætter han.
Cyber Resilience Act skal blandt andet sikre, at internetforbundne produkter er sikre fra designfasen og understøttes gennem hele deres levetid. Ifølge Steen Lenzing bør virksomheder med større IoT-installationer samtidig se forordningen i sammenhæng med andre sikkerhedskrav og standarder, herunder NIS2 og IEC 62443.
Når rapporteringskravene træder i kraft, bliver det samtidig vigtigt at kunne opdage og håndtere sikkerhedshændelser i hele IoT-løsningen. Det kræver blandt andet overblik over forbundne enheder, sikker styring af adgangsoplysninger, segmentering af netværk og klare beredskabsplaner på tværs af leverandører.
-Det afgørende er, om virksomheden reelt kan opdage et sikkerhedsbrud på tværs af hele sin IoT-løsning og reagere hurtigt. Langsigtet cyberrobusthed kræver mere end compliance på produktniveau, siger Steen Lenzing afslutningsvis.
Wireless Logic er verdens største uafhængige specialist i IoT-forbindelser og managed IoT-infrastruktur til virksomheder. Virksomheden forenkler og automatiserer sikker, robust og skalerbar IoT-connectivity og -styring for enhver enhed, hvor som helst, og hjælper kunder med at designe, implementere, sikre og skalere IoT-løsninger på tværs af hele produktets livscyklus.
Virksomheden forbinder mere end 20 millioner IoT-enheder på tværs af 165 lande via over 750 globale netværkspartnere. Virksomheden samarbejder med mere end 25.000 erhvervskunder på tværs af brancher som automotive, energi, sundhed, industri og transport og er udpeget som Leader i Gartners Magic Quadrant for andet år i træk.
I Danmark hjælper Wireless Logic Nordic virksomheder og offentlige aktører med sikre og robuste IoT-forbindelser, lokal rådgivning, support og stærke partnerskaber med førende netværksoperatører. Wireless Logic Nordic har base i Køge.
Kilde: Wireless Logic Nordic.